Condemnen un banc per una estafa bancària derivada d’un cas de phishing
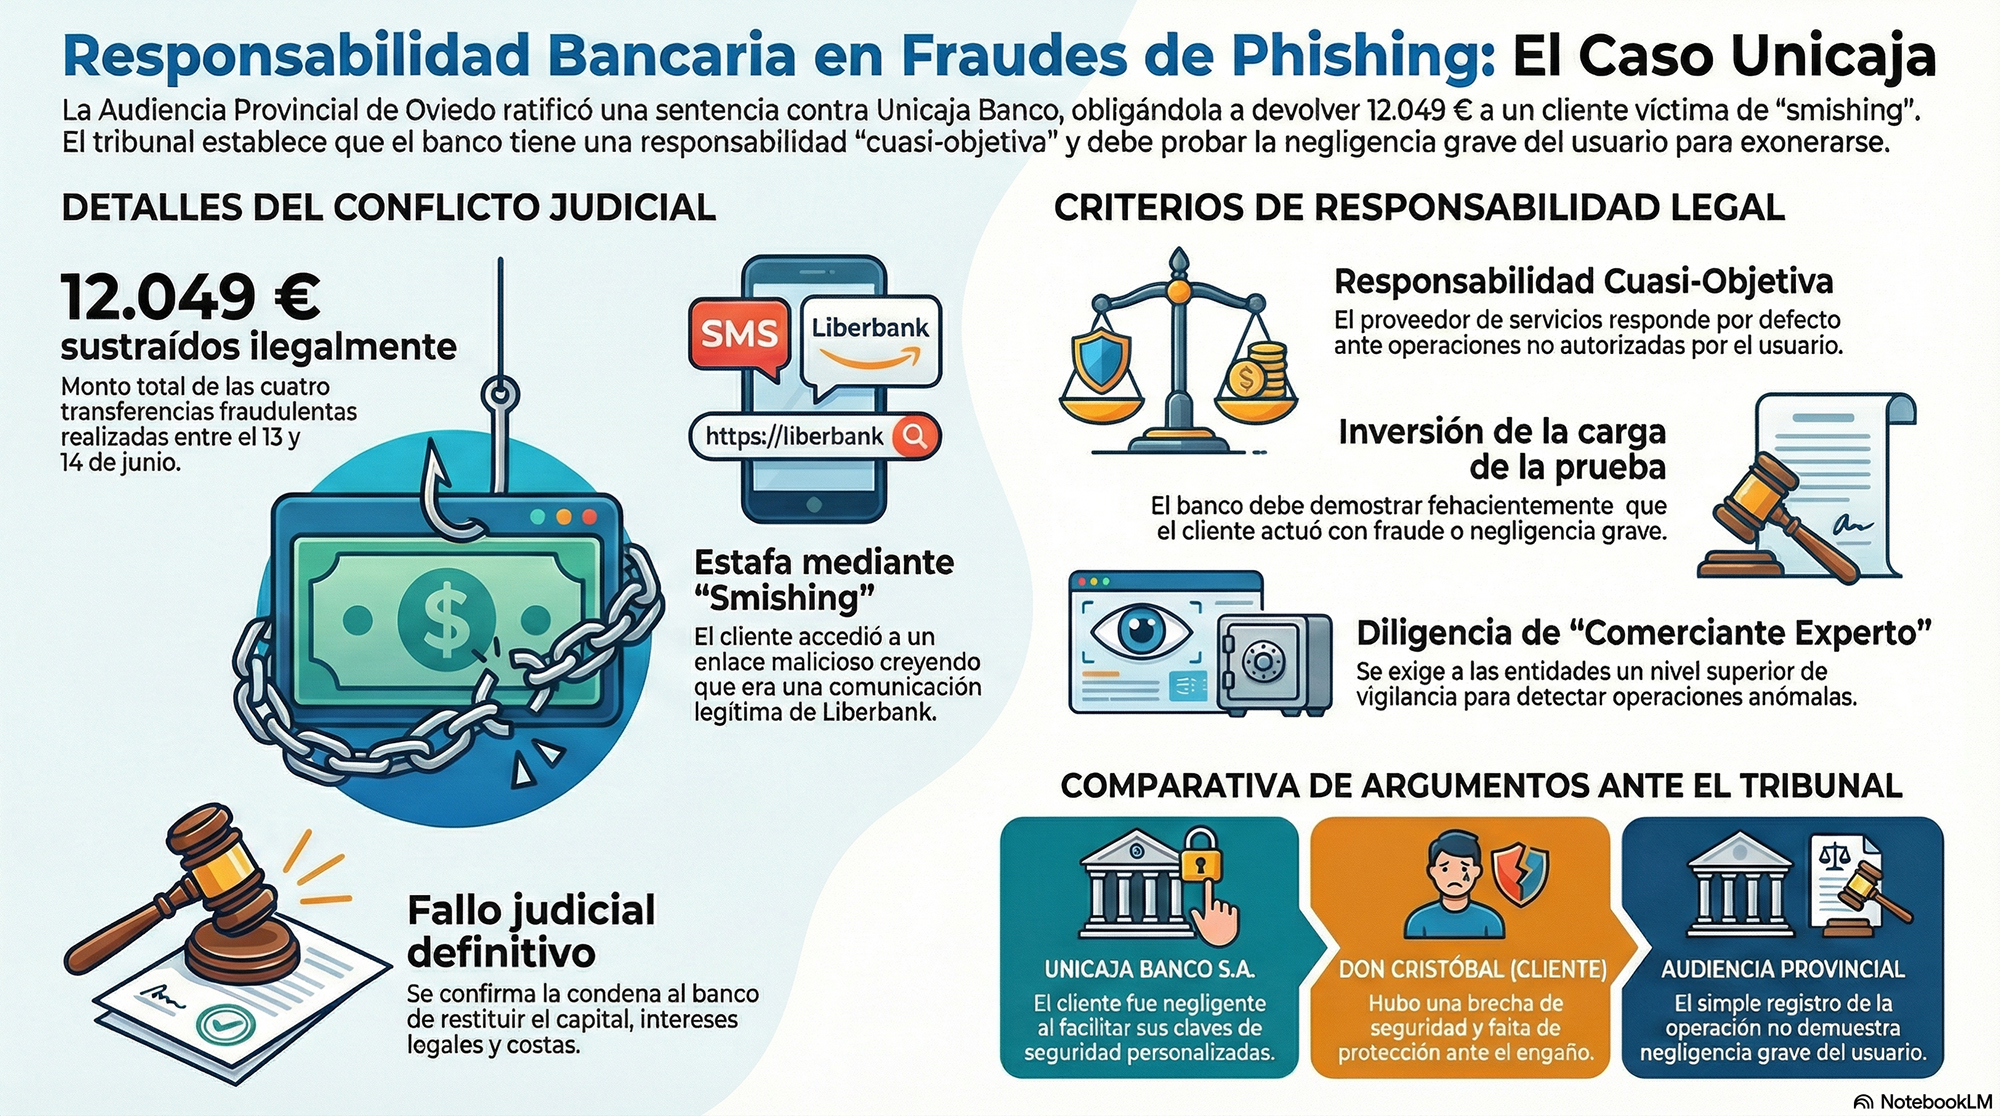
Aquesta sentència va ser dictada el 20 de novembre de 2025 per l’Audiència Provincial d’Oviedo (Secció 5a), en un recurs d’apel·lació presentat per l’entitat financera contra una sentència en què s’analitzava un cas en què un client havia estat víctima d’una estafa bancària coneguda com a phishing (suplantació d’identitat).
El juny de 2022, el client va rebre un missatge de text (SMS) al mòbil amb un enllaç i, creient que era un missatge legítim del seu banc, hi va fer clic.
En veure que no passava res, va tancar i esborrar el missatge. Tanmateix, aquell enllaç va permetre als ciberdelinqüents vincular el compte bancari del client a un dispositiu nou que no era seu.
Entre el 13 i el 14 de juny de 2022, els estafadors van fer diverses transferències no autoritzades des del compte del client i li van sostreure un total de 12.049 euros.
Els diners es van enviar a destinataris desconeguts i fins i tot a una empresa de criptomonedes (Bitstamp Europe S.A.).
El jutge de primera instància va declarar que el banc havia incomplert les seves obligacions de seguretat i el va condemnar a retornar els 12.049 euros sostrets, més els interessos legals generats des de la data del robatori i les costes del judici.
En el recurs d’apel·lació, el banc va al·legar que el robatori era culpa exclusiva del client per haver actuat amb «negligència greu». Va argumentar que el client havia facilitat les seves claus o credencials als estafadors i que els seus sistemes no havien patit cap bretxa de seguretat. Com a prova, va presentar el registre dels SMS enviats i la traçabilitat de les operacions.
Per resoldre aquest conflicte, el tribunal es va basar en la normativa vigent i en la jurisprudència del Tribunal Suprem (concretament, la sentència 571/2025):
- Responsabilitat quasiobjectiva: La llei estableix que el banc és pràcticament responsable de manera automàtica quan es produeix una operació no autoritzada. Per evitar haver de pagar, el banc té l’obligació de demostrar que el client va cometre un frau o va actuar amb negligència greu.
- La càrrega de la prova: No n’hi ha prou que el banc mostri un registre informàtic que indiqui que l’operació es va fer amb les claus correctes. El banc ha de demostrar que el client va actuar amb una manca de diligència extrema.
- Estàndard de seguretat: S’exigeix al banc una diligència superior a la d’una persona normal, és a dir, la pròpia d’un «comerciant ordenat i expert». Això significa que el banc ha de disposar de sistemes capaços de detectar operacions estranyes —pel que fa als horaris, als imports o a la repetició— i bloquejar-les preventivament.
El tribunal va analitzar si la conducta del client es podia considerar «negligència greu» i va concloure que no.
El client simplement va confiar en un missatge que semblava provenir del seu banc i que tenia una aparença legítima. El tribunal va determinar que caure en una trampa de phishing ben dissenyada no constitueix negligència greu, sinó un error provocat per un engany sofisticat.
El client va actuar correctament després del robatori, ja que va denunciar els fets immediatament a la Guàrdia Civil i l’endemà al matí es va presentar a la seva oficina bancària per informar del que havia passat.
El banc es va limitar a presentar llistats d’SMS i registres tècnics, però no va fer «cap esforç probatori» per demostrar la suposada negligència greu del client.
El simple registre de l’operació no prova que l’usuari l’autoritzés conscientment ni que facilités les seves claus sabent què feia.
La sentència aclareix que una «deficiència del servei» no consisteix únicament en una caiguda del sistema informàtic, sinó que també inclou les males pràctiques o la manca de vigilància. El banc hauria d’haver disposat de mesures per detectar que s’estaven fent transferències inusuals —com ara enviar gairebé 10.000 euros de cop o fer transferències de matinada a empreses de criptoactius— i haver-les bloquejat o haver alertat el client.
L’Audiència Provincial d’Oviedo va confirmar la sentència, cosa que obliga el banc a pagar al client la quantitat estafada, és a dir, 12.049 euros, més els interessos legals des del 13 de juny de 2022 i les costes judicials.
La justícia va donar la raó al client perquè és responsabilitat del banc garantir la seguretat dels fons. Llevat que el banc pugui demostrar sense cap mena de dubte que el client va actuar amb una imprudència extrema o amb intenció de defraudar, l’entitat financera ha d’assumir les pèrdues provocades pels ciberdelinqüents mitjançant tècniques de phishing.
Per tant, caure en un engany a través d’un SMS no es considera culpa greu de l’usuari.
Aquí trobareu l’enllaç a la sentència.
Ramon Arnó Torrades
La Família Digital