Condenan a un banco por una estafa bancaria derivada de un caso de phishing
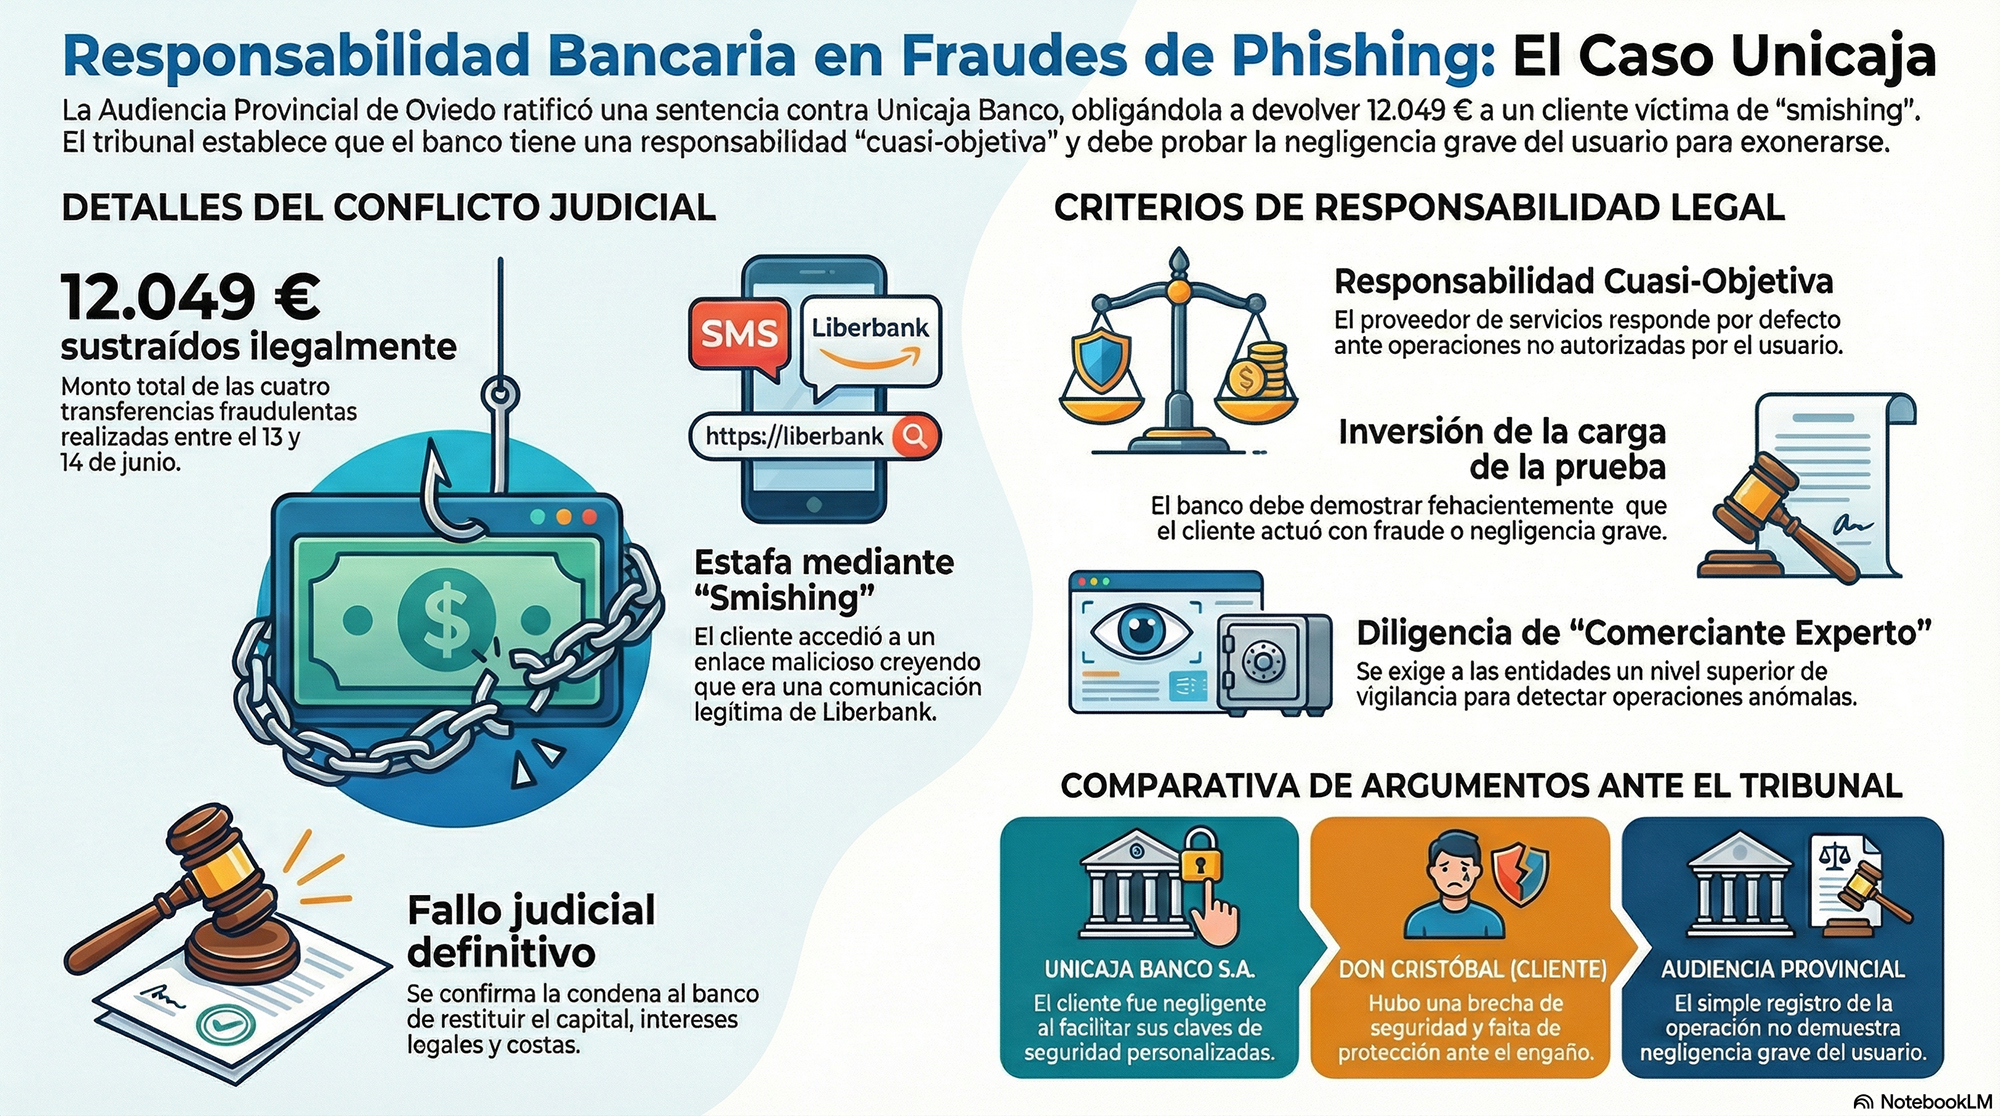
Esta sentencia fue dictada el 20 de noviembre de 2025 por la Audiencia Provincial de Oviedo (Sección 5.ª), en un recurso de apelación presentado por la entidad financiera contra una sentencia en la que se analizaba un caso en el que un cliente había sido víctima de una estafa bancaria conocida como phishing (suplantación de identidad).
En junio de 2022, el cliente recibió un mensaje de texto (SMS) en su móvil con un enlace y, creyendo que era un mensaje legítimo de su banco, hizo clic en él.
Al ver que no sucedía nada, cerró y borró el mensaje. Sin embargo, aquel enlace permitió a los ciberdelincuentes vincular la cuenta bancaria del cliente a un dispositivo nuevo que no era suyo.
Entre el 13 y el 14 de junio de 2022, los estafadores realizaron varias transferencias no autorizadas desde la cuenta del cliente y le sustrajeron un total de 12.049 euros.
El dinero se envió a destinatarios desconocidos e incluso a una empresa de criptomonedas (Bitstamp Europe S.A.).
El juez de primera instancia declaró que el banco había incumplido sus obligaciones de seguridad y lo condenó a devolver los 12.049 euros sustraídos, más los intereses legales generados desde la fecha del robo y las costas del juicio.
En el recurso de apelación, el banco alegó que el robo era culpa exclusiva del cliente por haber actuado con «negligencia grave». Argumentó que el cliente había facilitado sus claves o credenciales a los estafadores y que sus sistemas no habían sufrido ninguna brecha de seguridad. Como prueba, presentó el registro de los SMS enviados y la trazabilidad de las operaciones.
Para resolver este conflicto, el tribunal se basó en la normativa vigente y en la jurisprudencia del Tribunal Supremo (concretamente, la sentencia 571/2025):
- Responsabilidad cuasiobjetiva: La ley establece que el banco es prácticamente responsable de forma automática cuando se produce una operación no autorizada. Para evitar tener que pagar, el banco tiene la obligación de demostrar que el cliente cometió un fraude o actuó con negligencia grave.
- La carga de la prueba: No basta con que el banco muestre un registro informático que indique que la operación se realizó con las claves correctas. El banco debe demostrar que el cliente actuó con una falta de diligencia extrema.
- Estándar de seguridad: Se exige al banco una diligencia superior a la de una persona normal, es decir, la propia de un «ordenado y experto comerciante». Esto significa que el banco debe disponer de sistemas capaces de detectar operaciones extrañas —por los horarios, los importes o la repetición— y bloquearlas preventivamente.
El tribunal analizó si la conducta del cliente podía considerarse «negligencia grave» y concluyó que no.
El cliente simplemente confió en un mensaje que parecía proceder de su banco y que tenía una apariencia legítima. El tribunal determinó que caer en una trampa de phishing bien diseñada no constituye negligencia grave, sino un error provocado por un engaño sofisticado.
El cliente actuó correctamente después del robo, ya que denunció los hechos inmediatamente ante la Guardia Civil y, a la mañana siguiente, acudió a su sucursal bancaria para informar de lo sucedido.
El banco se limitó a presentar listados de SMS y registros técnicos, pero no realizó «ningún esfuerzo probatorio» para demostrar la supuesta negligencia grave del cliente.
El simple registro de la operación no demuestra que el usuario la autorizara conscientemente ni que facilitara sus claves sabiendo lo que hacía.
La sentencia aclara que una «deficiencia del servicio» no consiste únicamente en una caída del sistema informático, sino que también incluye las malas prácticas o la falta de vigilancia. El banco debería haber dispuesto de medidas para detectar que se estaban realizando transferencias inusuales —como enviar casi 10.000 euros de golpe o efectuar transferencias de madrugada a empresas de criptoactivos— y haberlas bloqueado o haber alertado al cliente.
La Audiencia Provincial de Oviedo confirmó la sentencia, lo que obliga al banco a pagar al cliente la cantidad estafada, es decir, 12.049 euros, más los intereses legales desde el 13 de junio de 2022 y las costas judiciales.
La justicia dio la razón al cliente porque es responsabilidad del banco garantizar la seguridad de los fondos. Salvo que el banco pueda demostrar sin lugar a dudas que el cliente actuó con una imprudencia extrema o con intención de defraudar, la entidad financiera debe asumir las pérdidas provocadas por los ciberdelincuentes mediante técnicas de phishing.
Por tanto, caer en un engaño a través de un SMS no se considera culpa grave del usuario.
Aquí encontraréis el enlace a la sentencia
Ramon Arnó Torrades
La Familia Digital